
Entiende qué son los ataques DDoS y cómo funcionan, y conoce las principales estrategias para identificar amenazas, proteger tu infraestructura y reducir el riesgo de caídas en sitios web y servicios en línea.
Los ataques DDoS están entre las amenazas más comunes y peligrosas para sitios, aplicaciones y servicios en línea. En pocos minutos, este tipo de ataque puede causar lentitud, inestabilidad y hasta la indisponibilidad completa de sistemas, afectando operaciones, ventas y la experiencia de los usuarios.
El problema es que los ataques han evolucionado. Hoy, muchos de ellos logran actuar de forma más discreta, explorando aplicaciones específicas y dificultando la detección por herramientas tradicionales de seguridad.
Resumen del artículo
- Un ataque DDoS es una sobrecarga intencional que tira sitios web, servidores y aplicaciones;
- Los ataques modernos pueden actuar de forma más discreta y difícil de detectar;
- La lentitud, las fallas y la inestabilidad pueden indicar intentos de ataque;
- Proteger la infraestructura requiere monitoreo, redundancia y mitigación automática;
- Las soluciones especializadas ayudan a bloquear el tráfico malicioso y reducir los impactos;
- Los firewalls, la protección en la nube y el análisis de comportamiento refuerzan la defensa contra ataques.
¿Qué es un ataque DDoS?
Un ataque DDoS ocurre cuando un sistema deja de poder responder normalmente a las solicitudes de los usuarios. En la práctica, el servicio se vuelve lento, inestable o totalmente fuera de línea debido al exceso de solicitudes enviadas al mismo tiempo.
Aunque fallas técnicas también pueden causar indisponibilidad, en los ataques DDoS esta interrupción es intencional. El objetivo es impedir el acceso a servidores, redes, aplicaciones, dispositivos o transacciones en línea mediante la sobrecarga de la infraestructura.
Este tipo de ataque suele utilizar múltiples dispositivos conectados a internet para generar tráfico masivo de forma coordinada, aumentando el impacto de la operación y dificultando el bloqueo del origen de las solicitudes.
¿Cómo funciona un ataque DDoS?
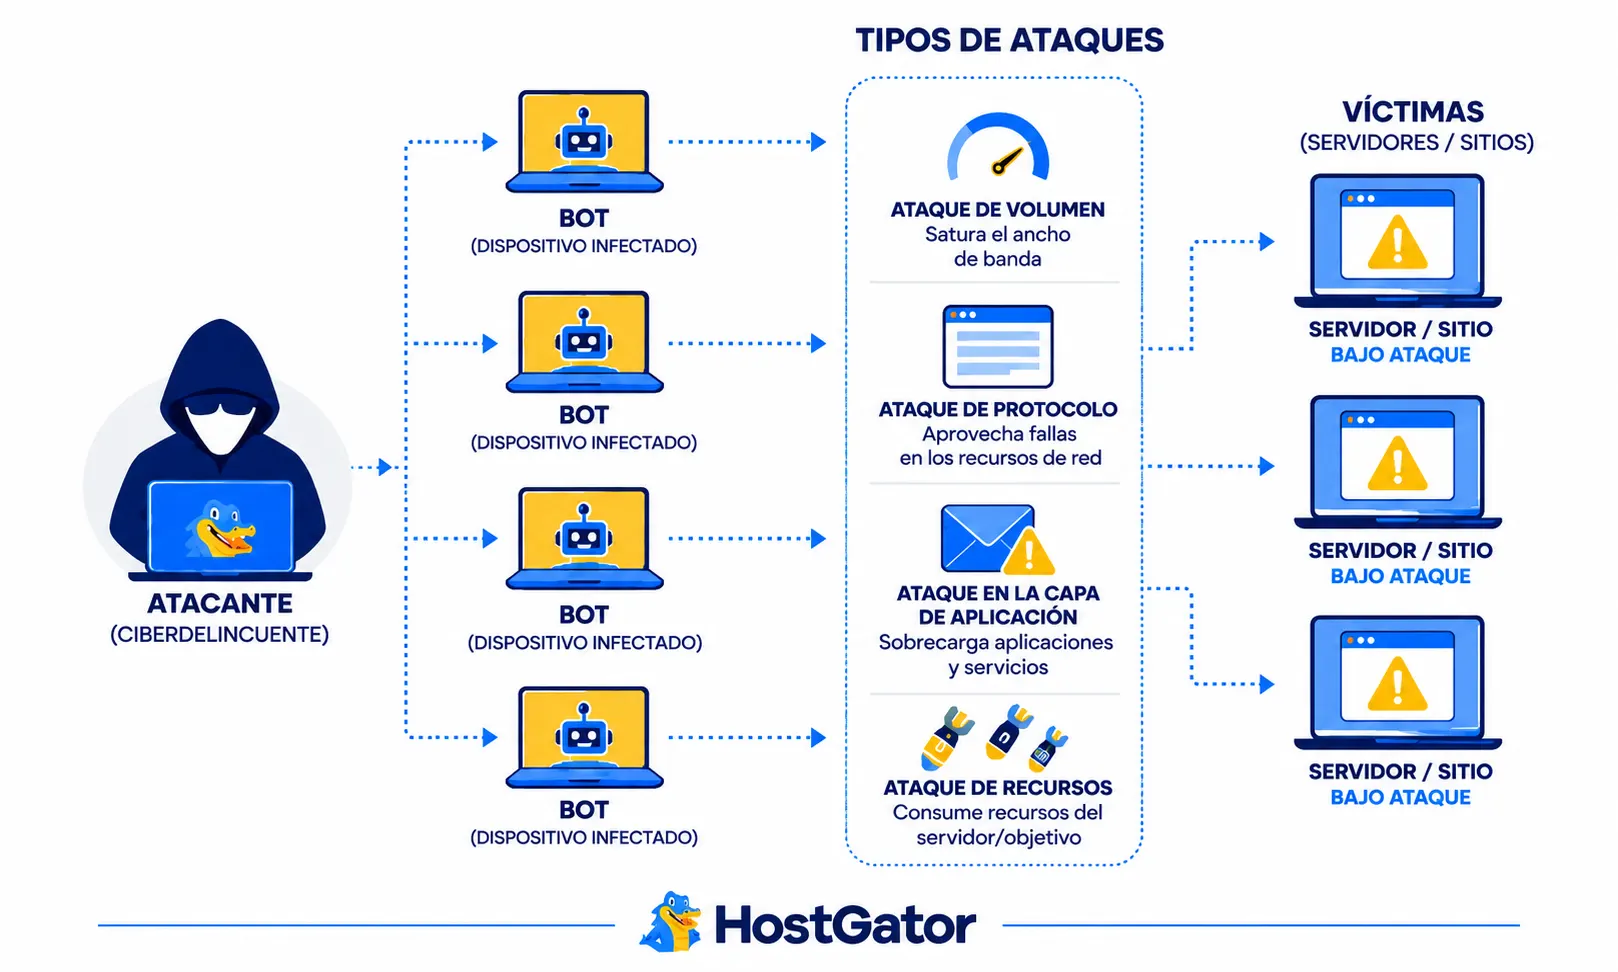
Los ataques DDoS funcionan a partir del envío masivo de tráfico a un sistema hasta que este ya no puede procesar las solicitudes normalmente. Como consecuencia, sitios, aplicaciones y servicios en línea pueden quedar indisponibles por largos períodos.
Sectores que dependen de operaciones digitales continuas, como instituciones financieras y organismos públicos, están entre los principales objetivos de los ciberdelincuentes. Además de la interrupción de los servicios, estos ataques también pueden ser utilizados para causar perjuicios operacionales y facilitar intentos de obtención de información financiera y comercial.
Las motivaciones detrás de los ataques varían de acuerdo con el objetivo de los criminales. Entre los casos más comunes, están:
- ataques con motivación financiera;
- acciones retaliatorias;
- disputas políticas o ideológicas;
- intentos de extorsión o sabotaje.
En los ataques motivados por dinero, por ejemplo, grupos especializados pueden ser contratados por terceros para ejecutar la operación. Independientemente de la motivación, el resultado suele ser el mismo: indisponibilidad de la red, interrupción de servicios en línea y perjuicios para empresas y usuarios.
Estos ataques también pueden comprometer la experiencia del usuario, afectar ventas, interrumpir operaciones críticas y generar pérdida de confianza en los servicios digitales.
¿Cómo identificar un ataque DDoS?
Un ataque DDoS generalmente se identifica por señales como lentitud excesiva, fallas de carga e indisponibilidad de sitios, aplicaciones o servicios en línea. Esto sucede porque el sistema recibe un volumen muy alto de solicitudes simultáneas, superando su capacidad de respuesta.
En la práctica, los servidores atacados comienzan a procesar miles de accesos al mismo tiempo. Como consecuencia, los usuarios legítimos encuentran dificultades para acceder a páginas, concluir acciones o utilizar servicios normalmente.
Entre los tipos más comunes de ataque, están:
| Tipo de Ataque | Cómo funciona |
|---|---|
| SYN Flood | Sobrecarga conexiones de red y servidores |
| HTTP GET Flood | Envía exceso de solicitudes a páginas y aplicaciones |
| Ataques de capa 7 | Consumen recursos de aplicaciones y servicios específicos |
Estos ataques pueden variar bastante en complejidad. Mientras algunos generan grandes picos de tráfico fácilmente perceptibles, otros operan de forma más discreta.
Los ataques dirigidos a la capa 7, por ejemplo, son considerados más sofisticados porque simulan comportamientos legítimos de usuarios. En lugar de simplemente inundar la red con tráfico, exploran aplicaciones específicas para consumir recursos gradualmente.
Esto dificulta la detección por sistemas tradicionales de protección, principalmente porque el volumen de accesos puede parecer normal en un primer momento. De esta forma, el ataque logra permanecer activo por más tiempo antes de ser identificado.
¿Cómo evitar un ataque DDoS?
Los ataques DDoS continúan creciendo en volumen y complejidad, principalmente contra empresas que dependen de servicios en línea para mantener sus operaciones. La buena noticia es que existen estrategias capaces de reducir significativamente los riesgos y minimizar los impactos de este tipo de ataque.
Aunque muchos proveedores de internet ofrecen protección contra ataques de las capas 3 y 4, esto normalmente no es suficiente para identificar amenazas más sofisticadas, especialmente aquellas dirigidas a la capa 7. Por eso, la protección contra DDoS debe involucrar diferentes medidas de seguridad combinadas.
Plan de respuesta
Tener un plan de respuesta bien definido ayuda a reducir el tiempo de reacción durante un ataque y disminuye los impactos operacionales.
Esta planificación debe establecer:
- qué equipos serán responsables de la respuesta;
- qué sistemas necesitan prioridad;
- cómo mantener funcionando los servicios esenciales;
- qué herramientas se utilizarán para monitoreo y mitigación;
- qué procedimientos deben ejecutarse en caso de indisponibilidad.
Además de agilizar la respuesta, un plan estructurado reduce fallas de comunicación y ayuda a mantener la continuidad de las operaciones durante incidentes.
Cuidando la arquitectura
Una infraestructura resiliente reduce los riesgos de indisponibilidad causados por ataques DDoS. El objetivo es evitar que toda la operación dependa de un único punto de falla.
Algunas prácticas importantes incluyen:
| Medida | Objetivo |
|---|---|
| Distribuir servidores en diferentes centros de datos | Reducir impactos de fallas localizadas |
| Utilizar redes distintas | Evitar dependencia de un único proveedor |
| Crear múltiples rutas de conexión | Aumentar disponibilidad de la infraestructura |
| Eliminar cuellos de botella | Reducir puntos críticos de interrupción |
También es importante que los recursos estén distribuidos geográficamente. Esto aumenta la capacidad de respuesta de la infraestructura y reduce los impactos en caso de que un entorno específico se vea comprometido.
Además de la distribución física, la diversidad de proveedores y conexiones ayuda a evitar interrupciones generalizadas durante ataques a gran escala.
Proveedores de servicio DDoS
Los servicios de protección DDoS en la nube ofrecen monitoreo y mitigación para ataques de las capas 3, 4 y 7. Empresas que necesitan proteger sitios, aplicaciones y APIs contra grandes volúmenes de tráfico malicioso utilizan estas soluciones.
Entre los principales beneficios están:
- filtración automática de tráfico sospechoso;
- monitoreo continuo de la red;
- mitigación de ataques en tiempo real;
- mayor capacidad de absorción de tráfico;
- protección de aplicaciones y servicios críticos.
Muchos proveedores también ofrecen recursos avanzados para la identificación de ataques a la capa de aplicación, que normalmente son más difíciles de detectar con soluciones tradicionales.
Como la infraestructura en la nube tiene mayor capacidad de banda y distribución de tráfico, tiende a soportar mejor ataques a gran escala.
Firewalls
Firewalls modernos ayudan a bloquear tráfico malicioso antes de que alcance los servidores de origen. Además de la filtración tradicional, muchas soluciones actuales incluyen mecanismos específicos de protección contra DDoS.
En la práctica, el firewall actúa entre internet y los servicios de la empresa, analizando solicitudes e identificando comportamientos sospechosos basados en reglas de seguridad.
Este proceso permite:
- bloquear accesos maliciosos;
- limitar conexiones sospechosas;
- reducir tráfico automatizado;
- impedir parte de los ataques a la capa de aplicación.
Aunque no resuelven todos los escenarios por sí solos, los firewalls son parte de una estrategia importante de defensa en múltiples capas.
Dispositivos dedicados a la protección de ataques DDoS
Empresas con demandas más avanzadas pueden utilizar dispositivos específicos para la detección y mitigación de ataques DDoS. Estos equipos se instalan directamente en la infraestructura de la red y monitorean continuamente el tráfico recibido.
Estas soluciones logran identificar:
- ataques volumétricos;
- comportamientos anormales en la red;
- patrones sospechosos de acceso;
- amenazas dirigidas a la capa 7.
Uno de los diferenciales de estos dispositivos es el uso de análisis comportamental. En lugar de depender solo de firmas conocidas, aprenden el patrón normal de funcionamiento de las aplicaciones e identifican desviaciones automáticamente.
Esto permite detectar amenazas desconocidas con más rapidez y reducir el tiempo de respuesta ante nuevos tipos de ataque.
¿Cómo elegir la mejor protección contra DDoS?
Elegir una protección eficiente contra ataques DDoS es importante para mantener la estabilidad, la disponibilidad y la seguridad de sitios y aplicaciones. Como diferentes soluciones ofrecen niveles variados de protección, es esencial evaluar algunos criterios antes de la contratación.
Los principales puntos que deben ser analizados incluyen:
| Criterio | Por qué es importante |
|---|---|
| Monitoreo continuo | Permite identificar actividades sospechosas en tiempo real |
| Mitigación automatizada | Reduce el impacto de los ataques sin interrumpir accesos legítimos |
| Escalabilidad | Garantiza que la protección acompañe el crecimiento del tráfico |
| Facilidad de implementación | Simplifica la configuración y la gestión de la seguridad |
Además de estos factores, también vale la pena verificar si la solución ofrece protección para ataques dirigidos a la capa 7, soporte especializado e integración con otras herramientas de seguridad.
Consideraciones finales
Los ataques DDoS continúan evolucionando y pueden afectar desde pequeños sitios hasta grandes operaciones digitales. Además de causar indisponibilidad, este tipo de ataque compromete la experiencia de los usuarios, impacta servicios y puede generar pérdidas operativas relevantes.
Por eso, la protección no debe limitarse solo a reaccionar cuando ocurre un incidente. Monitoreo continuo, infraestructura resiliente, firewalls y soluciones especializadas ayudan a reducir vulnerabilidades y aumentan la capacidad de respuesta ante amenazas.
Resumen de las prácticas de protección contra DDoS
| Práctica | Función |
|---|---|
| Plan de respuesta | Organizar acciones rápidas durante incidentes |
| Infraestructura distribuida | Reducir puntos únicos de fallo |
| Protección en la nube | Mitigar tráfico malicioso a gran escala |
| Firewalls | Filtrar accesos y bloquear solicitudes sospechosas |
| Monitoreo continuo | Identificar actividades anormales en tiempo real |
| Mitigación automatizada | Reducir impactos sin interrumpir accesos legítimos |
| Dispositivos dedicados | Detectar y bloquear ataques avanzados |
| Análisis comportamental | Identificar patrones inusuales de tráfico |
Cuanto más preparada esté la infraestructura, menores tienden a ser los impactos causados por ataques que explotan fallas, sobrecarga de tráfico e indisponibilidad de servicios.
Si te gustó este contenido, visita el Blog de Hostgator y consulta más: